Por: La Redacción.
Ciudad de México., a 3 de noviembre del 2026.- Diversas cadenas de supermercados en Bélgica, Luxemburgo, Suecia, Irlanda y Estonia sufrieron una serie de fallos informáticos en sus sistemas de refrigeración y congelación, lo que ha reavivado las preocupaciones sobre la seguridad y vulnerabilidad de las infraestructuras críticas conectadas a la red.
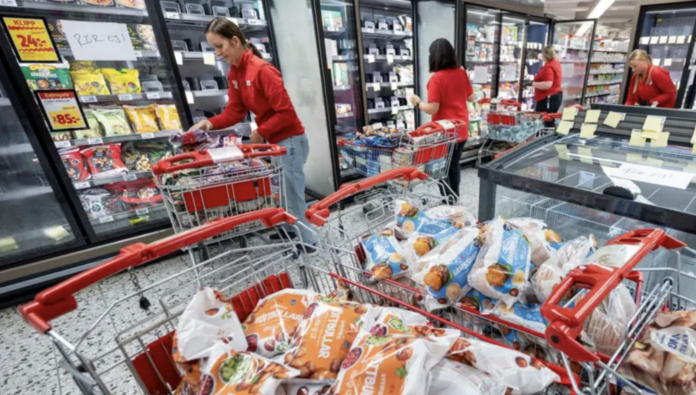
Los ataques provocaron interrupciones severas en los compresores y elevaciones drásticas de temperatura en los congeladores, obligando a los comercios a implementar medidas de emergencia, utilizar camiones frigoríficos o desechar toneladas de productos ante la ruptura de la cadena de frío.
La cadena Delhaize reportó afectaciones en aproximadamente 40 tiendas tras un “incidente informático” registrado en la madrugada. Stephan Moelans, director ejecutivo de la empresa de refrigeración Sabcobel, señaló que los evaporadores fueron configurados de manera remota en modo de descongelación, un comportamiento propio de un ciberataque. Otras firmas como Carrefour Bélgica (con 15 tiendas afectadas), Spar y diversas carnicerías en Amberes también reportaron fallas.
Las cadenas ICA y Coop sufrieron alteraciones críticas. Una sucursal de ICA informó en redes sociales que sus equipos fueron hackeados y elevados hasta los 50 grados centígrados. Ante esto, el Centro Nacional de Ciberseguridad de Suecia confirmó investigaciones y advirtió que muchos dispositivos de tecnología operativa se encuentran expuestos a internet y desactualizados.
En territorio irlandés, 13 supermercados SuperValu sufrieron un ciberataque confirmado por la propietaria Musgrave. En Estonia, la empresa Kitman Coldtech reportó que una cadena local —cuya identidad no fue revelada— sufrió una manipulación remota que elevó la temperatura de sus sistemas hasta los 50°C.
Estos incidentes ocurren apenas unas semanas después de un ataque similar perpetrado en octubre en Francia (con afectaciones en Bélgica y Países Bajos), donde piratas informáticos tomaron el control de sistemas de frío provocando daños materiales, incendios y pérdidas masivas de alimentos. Hasta el momento, ninguna autoridad ha identificado a los responsables ni se ha registrado una reivindicación formal.
«La posibilidad de monitorizarlos y controlarlos de forma remota mejora la eficiencia operativa, pero también amplía la superficie de ataque para los ciberdelincuentes.»
El episodio pone de manifiesto una falla sistémica en la adopción tecnológica del sector minorista. La integración de la denominada tecnología operativa (OT) a internet —si bien optimiza la eficiencia y la gestión logística— se ha convertido en el talón de Aquiles de la seguridad alimentaria y corporativa.
La falta de rigurosos estándares de ciberseguridad, la ausencia de parches y la exposición directa de equipos industriales a la red exponen a infraestructuras esenciales a sabotajes que van mucho más allá de las pérdidas económicas, amenazando la estabilidad de las cadenas de suministro europeas frente a amenazas cada vez más sofisticadas.